| Russlands hybride Angriffe bewegen sich in einer Grauzone unterhalb der Schwelle konventioneller Kriegsführung. Dabei nutzt das Regime gezielt Schwierigkeiten bei der Attribution aus, um eine entschlossene Reaktion der betroffenen Staaten zu erschweren. |
| Durch den Einsatz sogenannter „disposable Agents“ verfolgt Moskau ein dezentralisiertes Rekrutierungsmodell. Dieses senkt Kosten, erschwert die Rückverfolgbarkeit und ermöglicht es, Sabotageakte flexibel und grenzüberschreitend zu skalieren. |
| Derzeit fehlt es an der nötigen Entscheidungskompetenz, um auf Sabotagevorfälle wirksam reagieren zu können. Der geplante Nationale Sicherheitsrat muss daher mit klaren Entscheidungsbefugnissen ausgestattet und institutionell breit verankert werden – der geplante bürokratische Zuschnitt greift zu kurz. |
Einleitung
Sabotierte Pipelines, durchtrennte Datenkabel, vermeintliche „Unfälle“ auf See – was vor wenigen Jahren noch als Szenario militärstrategischer Planspiele galt, ist heute Realität geworden. Besonders in der Ostsee häufen sich die Vorfälle in alarmierendem Tempo und sind zum Sinnbild einer neuen, schwer greifbaren Bedrohungsform geworden – der hybriden Kriegsführung.
Im Zuge dieser neuen Bedrohungslage bedarf es einer strategischen Neupositionierung, die Sabotagevorfälle ganzheitlich bewertet und die Kosten für Russland deutlich erhöht.
Der US-amerikanische Pentagon-Analyst und Marineoffizier Frank Hoffmann gehört zu den Ersten, die den Begriff der hybriden Kriegsführung geprägt haben. Bereits 2007 definierte er diese als eine Konfliktform, in der staatliche und nichtstaatliche Akteure gleichzeitig konventionelle, irreguläre, terroristische und kriminelle Mittel einsetzen. Ähnlich beschreibt auch die NATO im Jahr 2021 hybride Angriffe als den koordinierten Einsatz militärischer und nicht-militärischer Mittel – sowohl offen als auch verdeckt – mit der Absicht, gezielt Schwachstellen des Gegners auszunutzen.
Diese Form der Kriegsführung bewegt sich bewusst in einer Grauzone: Das Eskalationsniveau bleibt unterhalb der Schwelle konventioneller Kriegsführung, während das Fehlen einer klaren Attribution eine entschlossene Reaktion verhindert.
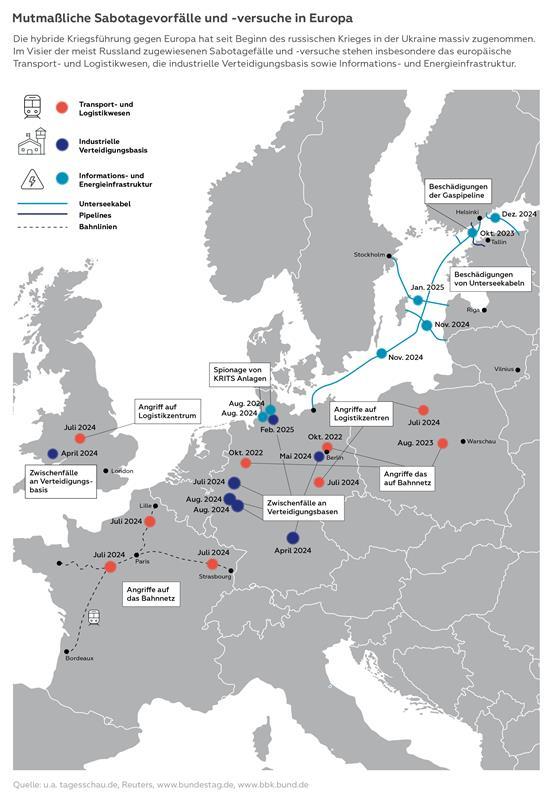
Neben der Informations- und Energieinfrastruktur sind das Transport- und Logistikwesen als auch Europas industrielle Verteidigungsbasis in den vergangenen drei Jahren zunehmend das Ziel von Angriffen geworden. Insgesamt haben sich diese Angriffe in Europa von 2023 (12 Angriffe) auf 2024 (34 Angriffe) verdreifacht, nachdem sie sich von 2022 (3 Angriffe) auf 2023 bereits vervierfacht hatten.
Trotz zunehmender Sensibilisierung – etwa beim Schutz maritimer Infrastruktur – werden viele dieser Vorfälle häufig in Isolation betrachtet. Angesichts der sektorübergreifenden Zunahme dieser Angriffe ist jedoch eine ganzheitliche Analyse unabdingbar. Dieser Policy Brief geht daher der Frage nach, welche Lehren Europa aus der aktuellen Entwicklung hybrider Kriegsführung ziehen kann, um handlungsfähiger zu werden.
Der Policy Brief ist in vier Kapitel untergliedert: Das erste beschreibt die strategischen Ziele hybrider Kriegsführung, das zweite benennt die zentralen Akteure, das dritte analysiert die bevorzugten Angriffsziele. Das vierte diskutiert abschließend die Grenzen der Prävention und formuliert konkrete politische Handlungsempfehlungen.
Krieg ohne Kriegserklärung: Strategische Ziele hybrider Angriffe
Die Ziele hybrider Kriegsführung sind vielschichtig und reichen von übergeordneten Strategien bis hin zu konkreten operativen Absichten. Auf strategischer Ebene zielen diese Angriffe in erster Linie auf einen psychologischen Effekt ab. So soll in der Bevölkerung ein Gefühl der Unsicherheit entstehen, mit der Botschaft, dass trotz geografischer Distanz Akteure wie Russland direkten gesellschaftlichen Schaden verursachen können. Gleichzeitig wird gezielt das Vertrauen in staatliche Schutzmechanismen und kollektive Verteidigungsbündnisse wie die NATO untergraben.
Neben diesen übergreifenden Wirkungsabsichten verfolgen hybride Angriffe oft auch konkrete Ziele. So lässt sich bei einer Vielzahl vergangener Angriffe ein Zusammenhang zu Europas Unterstützung der Ukraine herstellen, wie Vorfälle bei europäischen Rüstungsunternehmen oder Sabotage am Schienennetz belegen.
Folglich kann der effektive Schaden der Angriffe erheblich variieren – von geringfügigen operativen Unterbrechungen bis hin zu schwerwiegenden sicherheitspolitischen Folgen für Europas Verteidigungsfähigkeit.
Zudem wird die Rentabilität hybrider Angriffe durch mehrere Faktoren erhöht:
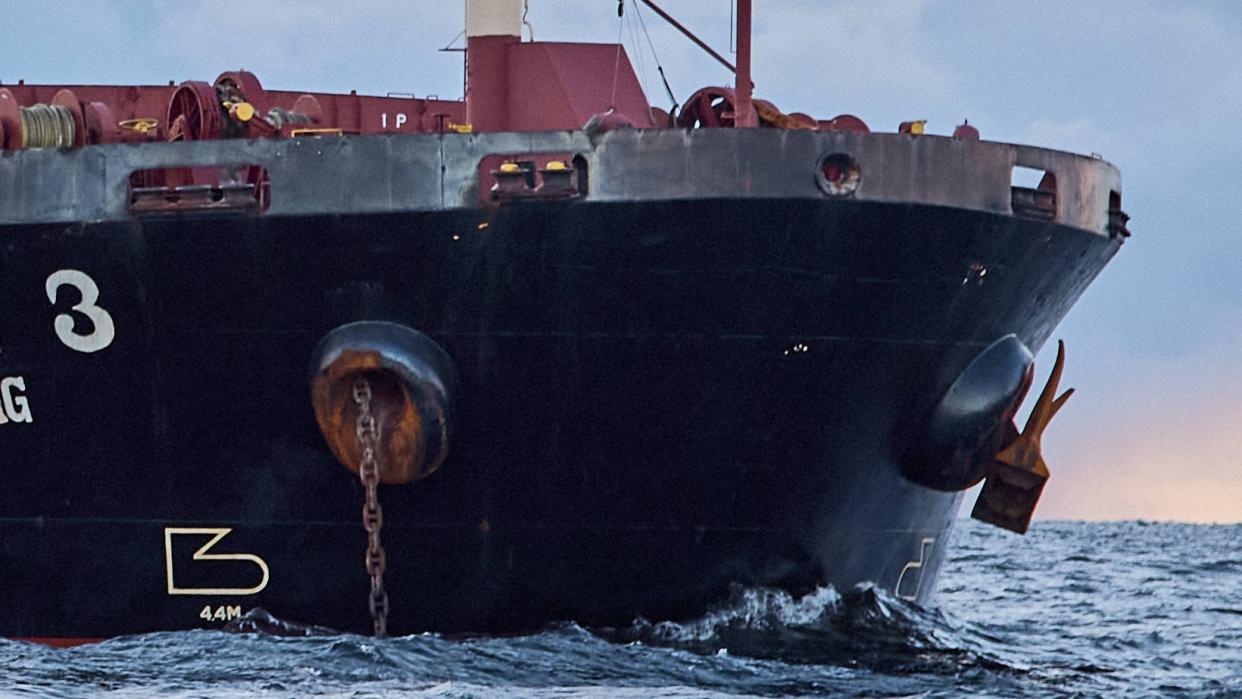
Ambiguität: Häufig ist unklar, wo mangelndes Investment, Unfälle oder Inkompetenz enden und Sabotage beginnt. So wurde insbesondere bei der Zerstörung von Unterseekabeln im Ostseeraum wiederholt behauptet, diese seien durch versehentlich schleifende Anker beschädigt worden. Eine mutwillige Absicht lässt sich den Akteuren jedoch nur schwer nachweisen.
Attributionsschwierigkeiten: Selbst wenn Sabotageakte erkannt werden, lässt sich die Urheberschaft oft nicht eindeutig zuordnen, wie Angriffe auf das interne Kommunikationssystem der Deutschen Bahn im Oktober 2022 zeigen. Diese Angriffe erforderten zwar Fachwissen zu Standorten und der Funktionsweise der Kabel, jedoch keine staatlich exklusiven Ressourcen. Somit geraten neben staatlichen Akteuren auch Proxys, kriminelle Banden und nichtstaatliche Saboteure ins Visier.
Eskalationsniveau: Drittens operieren hybride Angriffe bewusst unterhalb der Schwelle konventioneller Eskalation. Solange ein Angriff weder eindeutig einem staatlichen Akteur zugeordnet noch als bewaffneter Angriff eingestuft werden kann, bleibt die politische Hemmschwelle für eine Bündnisreaktion hoch. Damit stößt auch der kollektive Verteidigungsmechanismus der NATO gemäß Artikel 5 an seine Grenzen.
Die Akteure hybrider Kriegsführung
Inzwischen belegen zahlreiche Ermittlungsergebnisse sowie ein breiter Konsens unter westlichen Geheimdiensten, dass der Großteil dieser Angriffe vom Kreml gesteuert wird. Allein im Jahr 2024 wurden über zwei Dutzend mutmaßliche Saboteure in mehreren europäischen Ländern festgenommen, die in Verbindung zu russischen Nachrichtendiensten stehen sollen.
Koordiniert wird die weite Mehrheit dieser Operationen vom russischen Militärgeheimdienst GRU. Die Autorisierung besonders heikler Angriffe erfolgt über den Nationalen Sicherheitsrat der Russischen Föderation.
Neben der GRU sind auch der SVR (ziviler Auslandsnachrichtendienst), der FSB (Inlandsgeheimdienst) sowie die GUGI (Hauptverwaltung für Tiefsee-Forschung) an Angriffen gegen Europa beteiligt. Insbesondere die GUGI, eine Spezialeinheit des Verteidigungsministeriums, spielt eine Schlüsselrolle bei der Überwachung und Sabotage maritimer Infrastruktur. Sie verfügt über spezialisierte Mittel wie getarnte Forschungsschiffe, Mini-U-Boote und Ausrüstung zur Manipulation oder Durchtrennung von Untersee-Datenkabeln.
Moskaus Rekrutierungs- und Ausführungstaktiken, die auf die Praktiken des sowjetischen KGB zurückgehen, erfuhren erst infolge der russischen Vollinvasion der Ukraine im Februar 2022 einen grundlegenden Wandel. Die massenhafte Ausweisung russischer Agenten und Diplomaten zwang Moskau, auf ein neues operatives Modell umzusteigen: eine dezentralisierte „On-Demand-Freelancer-Struktur“.
Anstelle klassisch ausgebildeter Agenten setzt Russland zunehmend auf sogenannte „disposable agents“ – Drittstaatangehörige, die über Plattformen wie Telegram oder über Chatfunktionen populärer Online-Videospiele angeworben werden. Diese Personen erhalten weder eine Ausbildung noch wird ihre Loyalität auf die Probe gestellt, da ihre Aufgaben in der Regel simpel und isoliert ausführbar sind – etwa das Fotografieren Kritischer Infrastruktur (KRITIS) oder das Aufgeben von Paketbrandsätzen.
Um die Rückverfolgbarkeit zusätzlich zu erschweren, werden zudem viele Aufträge in Einzelschritte zerlegt und an mehrere Personen vergeben, die nicht zwangsläufig wissen, dass sie im Auftrag des russischen Geheimdienstes handeln.
Die Bezahlung dieser „disposable agents“ ist äußerst gering und erfolgt meist in Kryptowährungen. Kleinere Aufträge – etwa das Platzieren von Särgen am Eiffelturm oder das Zeichnen antisemitischer Symbole in Paris – wurden mit 400 beziehungsweise 50 Euro pro Person vergütet. Das ist ein Bruchteil dessen, was ein ausgebildeter Agent erhalten würde.
Mit dem Ausbleiben langwieriger Ausbildungsprozesse und Kosten können Sabotagekapazitäten schnell, flexibel und mit minimalem Ressourceneinsatz in mehreren Ländern gleichzeitig hochgefahren werden.
Bevorzugte Angriffsziele: kritisch und fragil
Hybride Angriffe richten sich gezielt gegen strategisch wichtige und besonders verwundbare Sektoren, deren Störung erhebliche sicherheits- und gesellschaftspolitische Auswirkungen mit sich bringen kann. Die folgenden Abschnitte kategorisieren dokumentierte Vorfälle entlang dreier zentraler Bereiche:
Informations- und Energieinfrastruktur
Energie- und Datenübertragungsinfrastrukturen – Pipelines, Unterseekabel und Stromverbindungen – gehören zu den strategisch sensibelsten Zielen hybrider Angriffe. Besonders maritime Anlagen stehen im Fokus, da sie eine große Angriffsfläche bieten und mehrere Staaten gleichzeitig treffen können – auf Sender- und Empfängerseite.
Erschwert wird der Schutz dieser Infrastrukturen durch rechtliche und operative Grauzonen. Denn Länder besitzen in ihrer ausschließlichen Wirtschaftszone (AWZ), anders als in ihren eigenen Hoheitsgewässern, keine volle Souveränität. Schiffe haben damit das Recht auf freie Durchfahrt und dürfen nur unter engen völkerrechtlichen Bedingungen in der AWZ kontrolliert werden.
Dass diese Grauzonen gezielt ausgenutzt werden, zeigt eine Serie von Vorfällen der vergangenen drei Jahre:
September 2022: Beschädigung der Nord-Stream-Pipelines, mutmaßlich durch eine ukrainische Spezialeinheit.
Oktober 2023: Schäden an der Balticconnector-Gaspipeline und Telekomkabeln zwischen Estland und Finnland; Verdacht der absichtlichen Sabotage eines chinesischen Frachters („Newnew Polar Bear“).
November 2024: Unterseekabel zwischen Gotland und dem schwedischen Festland sowie zwischen Finnland und Deutschland beschädigt. Erneut unter Verdacht steht ein chinesischer Tanker („Yi Peng 3“).
Dezember 2024: Das Hochspannungsseekabel Estlink 2 zwischen Finnland und Estland wird gezielt beschädigt; ein Tanker der russischen Schattenflotte („Eagle S“) gerät ins Blickfeld der Behörden.
Mit Ausnahme der Nord-Stream-Sabotage, die durch Sprengladungen verursacht wurde, erfolgten Beschädigungen von Unterseekabeln und Pipelines bislang fast ausschließlich durch den Einsatz von Schiffsankern. Diese können inklusive Ankerkette bis zu 140 Tonnen wiegen, was einen versehentlichen Schaden über mehrere Kilometer – wie es etwa China im Fall der „Newnew Polar Bear“ behauptete – äußerst unglaubwürdig erscheinen lässt. Auch die Bedrohungswahrnehmung der Bundesregierung ist seit diesen Vorfällen gestiegen. Unmittelbar nach dem Vorfall im November 2024 erklärte Verteidigungsminister Boris Pistorius: „Niemand glaubt, dass diese Kabel aus Versehen durchtrennt worden sind.“ Auffällig ist zudem, dass in vielen Fällen die involvierten chinesischen Frachtschiffe von russischen Besatzungen betrieben wurden oder in Verbindung zu Moskau standen.
Angriffe in diesem Sektor beschränken sich jedoch längst nicht mehr ausschließlich auf maritime Ziele, wie Vorfälle an Energieinfrastrukturanlagen zeigen. So wurden im November 2023 mehrere Handgranaten und Sprengstoff an einem Hochspannungsmast in Rheinland-Pfalz gefunden, der sich in unmittelbarer Nähe einer NATO-Pipeline befand, selbst wenn die Urheber nicht ermittelt wurden.
Des Weiteren wurden im ChemCoast Park Brunsbüttel 2024 mehrfach Drohnen über LNG-Terminals, einem stillgelegten Kernkraftwerk sowie dem Nord-Ostsee-Kanal gesichtet. Ähnliche Vorfälle wurden auch in Polen gemeldet.
Insbesondere im Bündnisfall ist davon auszugehen, dass die deutsche und europäische Energieinfrastruktur (Umspannwerke, Leitstellen, Speicheranlagen etc.) eines der ersten Angriffsziele sein würden. Welche Folgen das haben kann, zeigt ein mehrstündiger Stromausfall in Spanien im Mai 2025. Laut Einschätzung des DGAP-Zentrums für Klima und Energie ist Deutschlands Energieinfrastruktur – selbst bei großflächiger Sabotage – jedoch als wesentlich resilienter einzustufen. Sektorspezifische Knock-on-Effekte können dennoch nicht ausgeschlossen werden.
Transport- und Logistiksysteme
Züge, Wasserwege und Logistikzentren bilden das Rückgrat der europäischen Transport- und Lieferinfrastruktur. Ihr Dual-Use-Charakter – also die gleichzeitige zivile und militärische Nutzung – verleiht diesem Sektor eine besondere sicherheitspolitische Bedeutung. Deutschland fungiert als zentraler Knotenpunkt für militärische Logistik innerhalb Europas. Im Krisen- oder Bündnisfall müssen Truppen und Material schnellstmöglich in Richtung Ukraine oder NATO-Ostflanke verlegt werden. Jede Störung dieser Systeme schwächt unmittelbar die Handlungsfähigkeit Deutschlands und seiner Partner.
Um militärische Mobilität zu ermöglichen, ist das Schienennetz von zentraler Bedeutung. Jedoch zeigt auch hier eine Serie von Vorfällen die Anfälligkeit für Sabotage.
Oktober 2022: In Norddeutschland wurden an zwei Standorten gezielt Glasfaserleitungen durchtrennt, was das Zugfunk- und Kommunikationssystem (GSM-R) der Deutschen Bahn lahmlegte. Es kam stundenlang zu Zugausfällen im gesamten Norden.
August 2023: In Polen führte die Störung des Kommunikationssystems zu der Notbremsung dutzender Züge. Mehrere Urheber werden festgenommen.
Juli 2024: In Frankreich wurden am Eröffnungstag der Olympischen Spiele Brandanschläge auf Glasfaserkabel mehrerer Hochgeschwindigkeitsstrecken verübt. Die koordinierte Sabotage betraf rund 800.000 Reisende.
Des Weiteren bleibt in vielen Fällen die Urheberschaft unklar. So könnten etwa die häufigen Kupferkabeldiebstähle im Raum Berlin auf Sabotage, aber auch auf organisierte Bandenkriminalität zurückgehen.
Auch Wasserwege können aufgrund ihrer militärstrategischen Relevanz das Ziel von Sabotage werden – oder als Mittel für Störaktionen dienen. Schleusen und Wehre, welche häufige Höhenunterschiede zwischen Gewässern regulieren, sind ebenso gefährdet. Eine Kollision oder Sabotage kann den Schiffsverkehr für mehrere Wochen ohne Umkehrmöglichkeit stilllegen, wie ein Unfall in Münden an der Mosel im Dezember 2024 zeigt.
Auch Logistikzentren sind zu Zielen von Sabotageakten geworden. Im September 2024 wurden mehrere präparierte Brandsätze, getarnt als Paketsendungen, in DHL-Zentren in Leipzig, Birmingham und Jabłonowo eingeschleust. In allen drei Fällen gerieten die Pakete kurz vor dem Lufttransport in Brand. Die Ermittlungen ergaben, dass die Produkte im Inneren mit einer hochentzündlichen, magnesiumbasierten Substanz manipuliert waren. Solche Brände sind mit bordeigenen Löschsystemen kaum zu kontrollieren und könnten im schlimmsten Fall zum Absturz eines Fracht- oder Passagierflugzeugs führen – was Russlands Bereitschaft zeigt, erhebliche Kollateralschäden in Kauf zu nehmen.
Industrielle Verteidigungsbasis
Die industrielle Verteidigungsbasis Europas besteht aus einem Netzwerk staatlicher und privater Akteure – von Militärstützpunkten über Rüstungsunternehmen bis hin zu sicherheitsrelevantem Fachpersonal.
Insbesondere Sabotageversuche auf Militärbasen haben sich seit letztem Jahr gehäuft:
August 2024: Nachdem erhöhte Messwerte und ein Loch im Zaun auf eine mögliche Trinkwasserverschmutzung an der Kaserne Köln-Wahn hindeuteten, wurde das Gelände weiträumig abgesperrt.
Januar 2025: Die Bundeswehr meldete mehrere Sabotageakte an Kriegsschiffen. Auf der Korvette „Emden“, die für die Seeraumüberwachung vorgesehen war, wurden mehrere Kilo Metallspäne im Antriebssystem entdeckt, was dessen Einsatz erheblich verzögerte.
Mai 2025: Drei deutsch-russische Staatsbürger wurden angeklagt, im Auftrag Russlands Anschläge auf US-Stützpunkte in Deutschland geplant zu haben. Im Fokus stand unter anderem das US-Trainingsgelände in Grafenwöhr.
Auch Unternehmen der Rüstungsindustrie sind mutmaßlich zum Angriffsobjekt feindlicher Akteure geworden. Im April 2024 ereignete sich eine Explosion in einem Werk des britischen Rüstungskonzerns BAE Systems, das Waffen und Munition für die Ukraine produziert. Im August kam es in einer Produktionsanlage des deutschen Rüstungsunternehmens Diehl in Troisdorf (NRW) zu einer Explosion. Nur wenige Monate zuvor ereignete sich ein Brand in einer Berliner Produktionsanlage des Unternehmens. Ob es sich bei diesen Vorfällen um gezielte Sabotageakte handelt, ist derzeit nicht bestätigt.
Neben der Infrastruktur rückt auch das Führungspersonal der Branche ins Fadenkreuz. Anfang 2024 warnten US-Geheimdienste deutschen Behörden vor einem geplanten Anschlag auf Armin Papperger, den Vorstandsvorsitzenden von Rheinmetall. Im Januar 2025 bestätigte die NATO den Vorfall erstmals offiziell und stufte ihn als Beispiel für russische hybride Bedrohung gegen zentrale Akteure der europäischen Rüstungsindustrie ein.
Handlungsempfehlungen: Die Grenzen der Prävention
Der Aufbau von mehr Resilienz durch konkrete Schutzmaßnahmen ist eine häufige Forderung im Umgang mit der aktuellen Sabotagewelle. Zwar ist dies wichtig, insbesondere im Informations- und Transportwesen, jedoch nur bedingt zielführend. Denn die potenziellen Angriffsziele und -methoden sind schlicht zu vielfältig, um Sabotageakte vollständig verhindern zu können. Zudem ist nicht auszuschließen, dass Russland künftig neue Taktiken entwickelt und Sektoren – über die drei genannten hinaus – ins Visier nimmt.
Um dieser Bedrohungslage wirksam zu begegnen, bedarf es auf nationaler wie europäischer Ebene einer strategischen Neupositionierung, die darauf abzielt, die Kosten russischer Sabotageakte deutlich zu erhöhen. Entscheidungsträger sollten dabei das volle Spektrum völkerrechtskonformer Gegenmaßnahmen ausschöpfen.
Diverse Reaktionen können als Beispiele dienen. So etwa das Abdrängen und Entern eines Tankers durch finnische Sicherheitskräfte im Dezember 2024. Dieser stand im Verdacht, Unterseekabel beschädigt zu haben. Ebenso die Beschlagnahmung eines Tankers der russischen Schattenflotte durch einen sogenannten Einziehungsbescheid der deutschen Generalzolldirektion im März 2025, bei dem zugleich die millionenschwere Ladung Öl konfisziert wurde.
Mit Blick auf die geschilderte Lage ergeben sich folgende Handlungsempfehlungen:
KRITIS im OPLAN priorisieren: Angesichts begrenzter Ressourcen ist eine klare Priorisierung beim Schutz kritischer Infrastrukturen unverzichtbar. Der Operationsplan Deutschland (OPLAN) sollte daher präzise definieren, welche KRITIS-Anlagen in den Bereichen Informations- und Energieinfrastruktur, Transport- & Logistikwesen und der industriellen Verteidigungsbasis vorrangig zu schützen sind – etwa aufgrund ihrer Systemrelevanz, Verwundbarkeit oder Funktion im Verteidigungs- und Krisenfall.
Kompetenzbündelung im Nationalen Sicherheitsrat: Derzeit fehlt es den zuständigen Stellen an der nötigen Entscheidungskompetenz, um auf Sabotagevorfälle wirksam reagieren zu können. Der Aufbau des geplanten Nationalen Sicherheitsrats bietet grundsätzlich die Chance, diese Lücke zu schließen. Allerdings deuten erste Entwicklungen – wie die geplante Ansiedlung in Form einer Stabsstelle unter Leitung von Jacob Schrot – auf einen eher bürokratischen Zuschnitt hin, der dem nötigen Handlungsbedarf nicht gerecht wird. Um operative Wirksamkeit zu gewährleisten, muss das Gremium mit klaren Entscheidungsbefugnissen und Koordinierungskompetenzen ausgestattet werden. Dafür ist eine feste institutionelle Einbindung von BND, BfV, MAD und BSI unerlässlich.
KRITIS-Dachgesetz zügig verabschieden: Der Schutz kritischer Infrastrukturen braucht klare gesetzliche Vorgaben. Seit November 2024 liegt ein vom Bundeskabinett beschlossener Entwurf für das KRITIS-Dachgesetz vor – dieser muss nun schnellstmöglich verabschiedet werden. Das Gesetz schafft verbindliche Standards und konkrete Maßnahmen wie eine Meldepflicht für Verdachtsfälle. Ein weiterer Aufschub erhöht das Risiko unzureichender Vorsorge im Ernstfall.
Öffentliche Aufklärungskampagne: Zur Stärkung der gesellschaftlichen Resilienz sollte das BSI eine bundesweite Aufklärungskampagne initiieren. Ziel dieser sollte es sein, die breite Öffentlichkeit und Beschäftigte in KRITIS-Sektoren für Anzeichen möglicher Sabotage zu sensibilisieren und Meldewege bekannt zu machen. Die Umsetzung könnte sowohl analog (auf Plakatwänden) als auch digital (in sozialen Medien) erfolgen.